SOC gestionado 24x7 · Grupo Setesca
Vigilancia continua sobre las herramientas que ya tienes.
NJORD Sentinel es un SOC como servicio. Nuestros analistas vigilan tu EDR, tu SIEM, Microsoft 365, tu red y tus parches, validan cada alerta, investigan con IA y te avisan con la acción ya propuesta.
- Sin cambiar de proveedor
- Sin agentes nuevos
- Sin montar un SOC interno
Pide una demo o PoC con tus herramientas
- integraciones nativas
- 20+
- integraciones nativas
- consultas y herramientas de análisis
- 150+
- consultas y herramientas de análisis
- agentes que instalar
- 0
- agentes que instalar
- ciclo de cada vigilante
- 5–15min
- ciclo de cada vigilante
- analistas de guardia
- 24x7
- analistas de guardia
Cómo funciona
La plataforma detecta. Nuestro equipo decide contigo.
Cada alerta pasa por un analista antes de llegarte. Tú decides la contención y nosotros ejecutamos lo acordado en el runbook.
- 01
Vigilar
EDR, SIEM, Microsoft 365, red y parches, conectados por API en solo lectura.
Vigilantes cada 5–15 min
- 02
Investigar
Los analistas validan cada alerta y la IA la enriquece con todas las fuentes y evidencias.
IP · hash · equipo · usuario
- 03
Responder
Contención según el procedimiento acordado y siempre con confirmación humana.
Aislar · bloquear · revocar
- 04
Informar
Alertas con contexto, panel en tiempo real e informes ejecutivos semanales y mensuales.
Redactados por IA, verificados
Arquitectura del servicio
Tus herramientas, nuestra plataforma, nuestro equipo.
Conectores de solo lectura por API. Nada se instala en tus equipos. Un cliente nuevo se da de alta por configuración, sin desarrollo.
Fuentes de datos
- Endpoint y EDR
- SentinelOne · CrowdStrike · Defender · FortiEDR · Cortex XDR · Wazuh
- Identidad y correo
- Microsoft 365 · Entra ID · Darktrace/EMAIL
- Red y perímetro
- Sonda de red · Meraki · Cloudflare · firewall
- Parches e inteligencia
- ManageEngine · Shodan · VirusTotal · KEV · EPSS
Plataforma NJORD Sentinel
Multi-tenant · aislada por cliente
- Conectores
- descubiertos al arrancar; alta por configuración
- Vigilantes
- detección continua con memoria y umbrales por cliente
- Agente de IA
- planifica, ejecuta y analiza con evidencias
- Correlación
- un indicador visto en un cliente se busca en todos
Analistas de Setesca revisan, descartan falsos positivos, abren la investigación y te llaman con la contención propuesta.
Lo que recibes
- Alertas por correo
- validadas, con contexto y acción propuesta
- Telegram
- lo urgente, al grupo de tu equipo
- Panel y chat
- KPIs, drill-down y preguntas libres
- Informes
- semanales y mensuales, en PDF
El servicio en acción
Así lo ve tu equipo.
Cuatro momentos reales del servicio. Los nombres, equipos e IP son ficticios y no corresponden a ningún cliente.
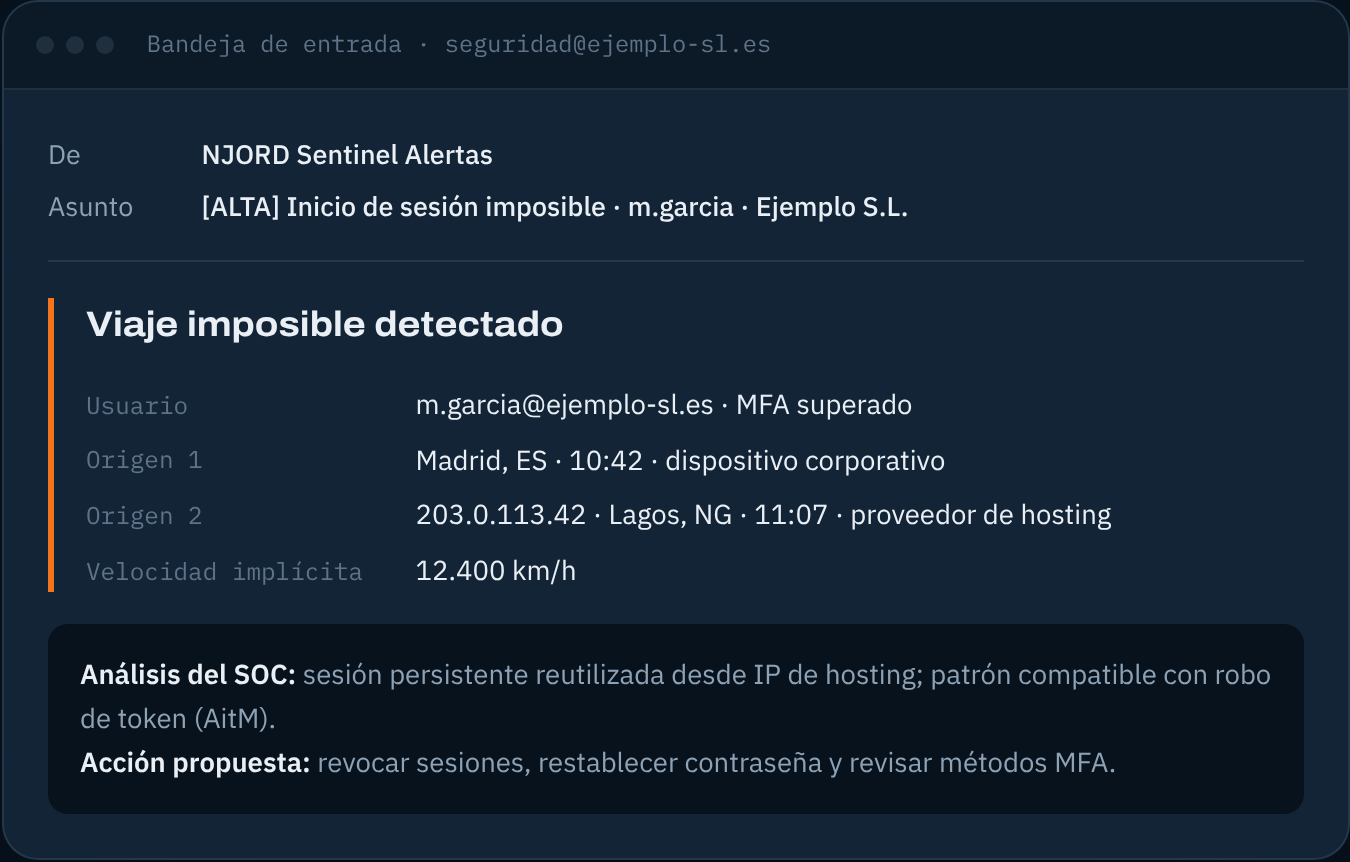
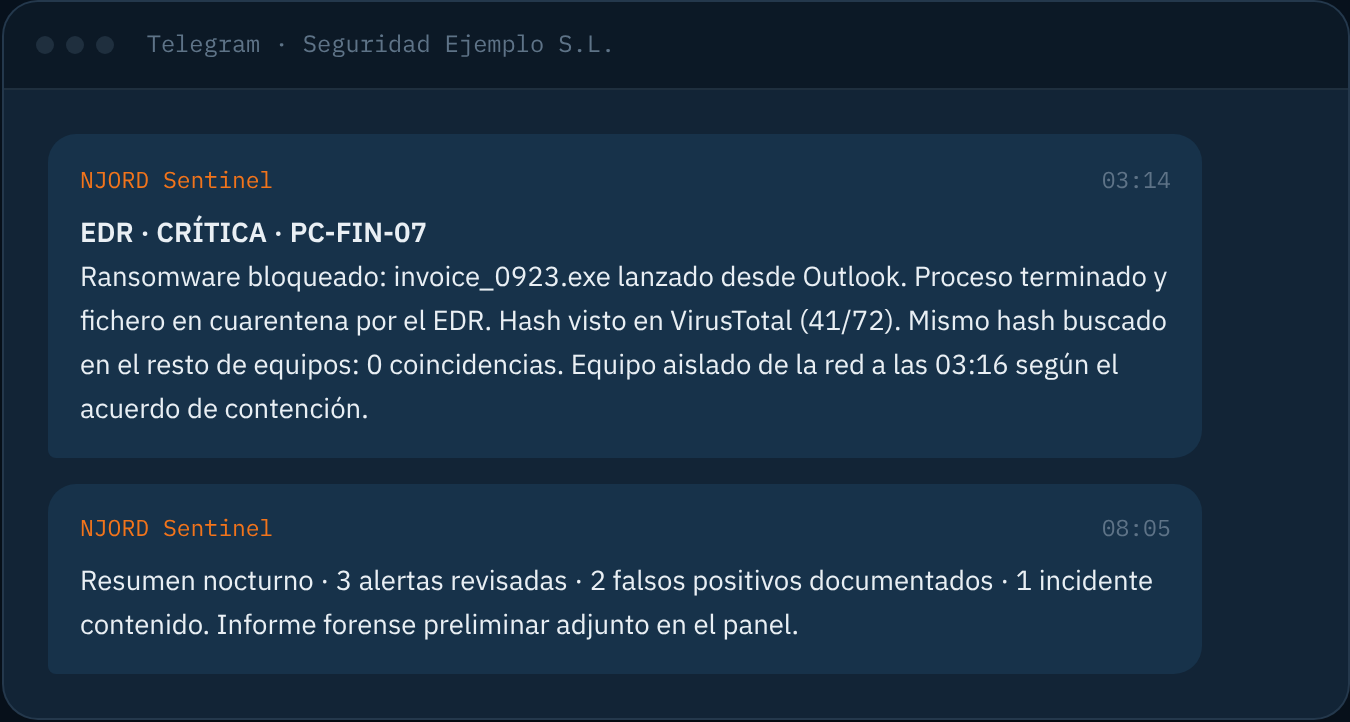
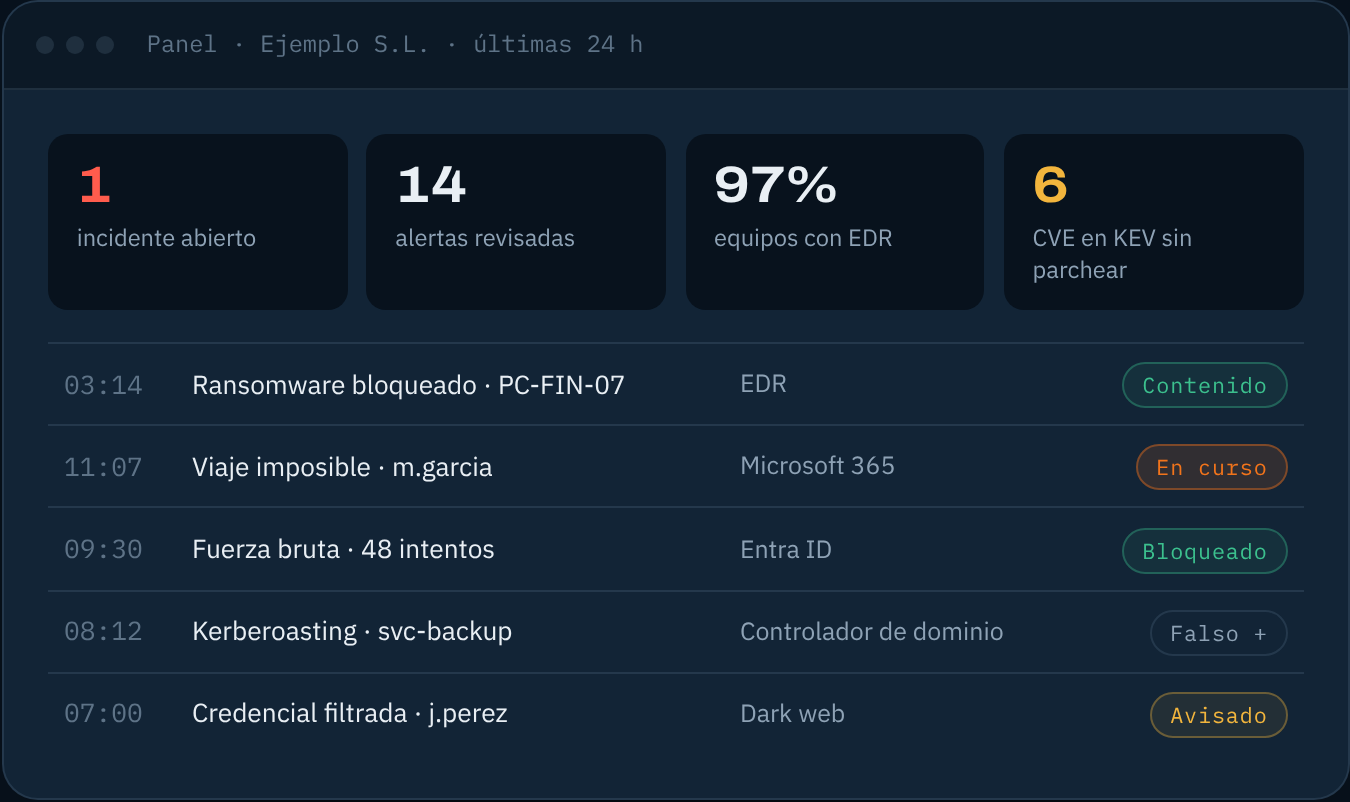
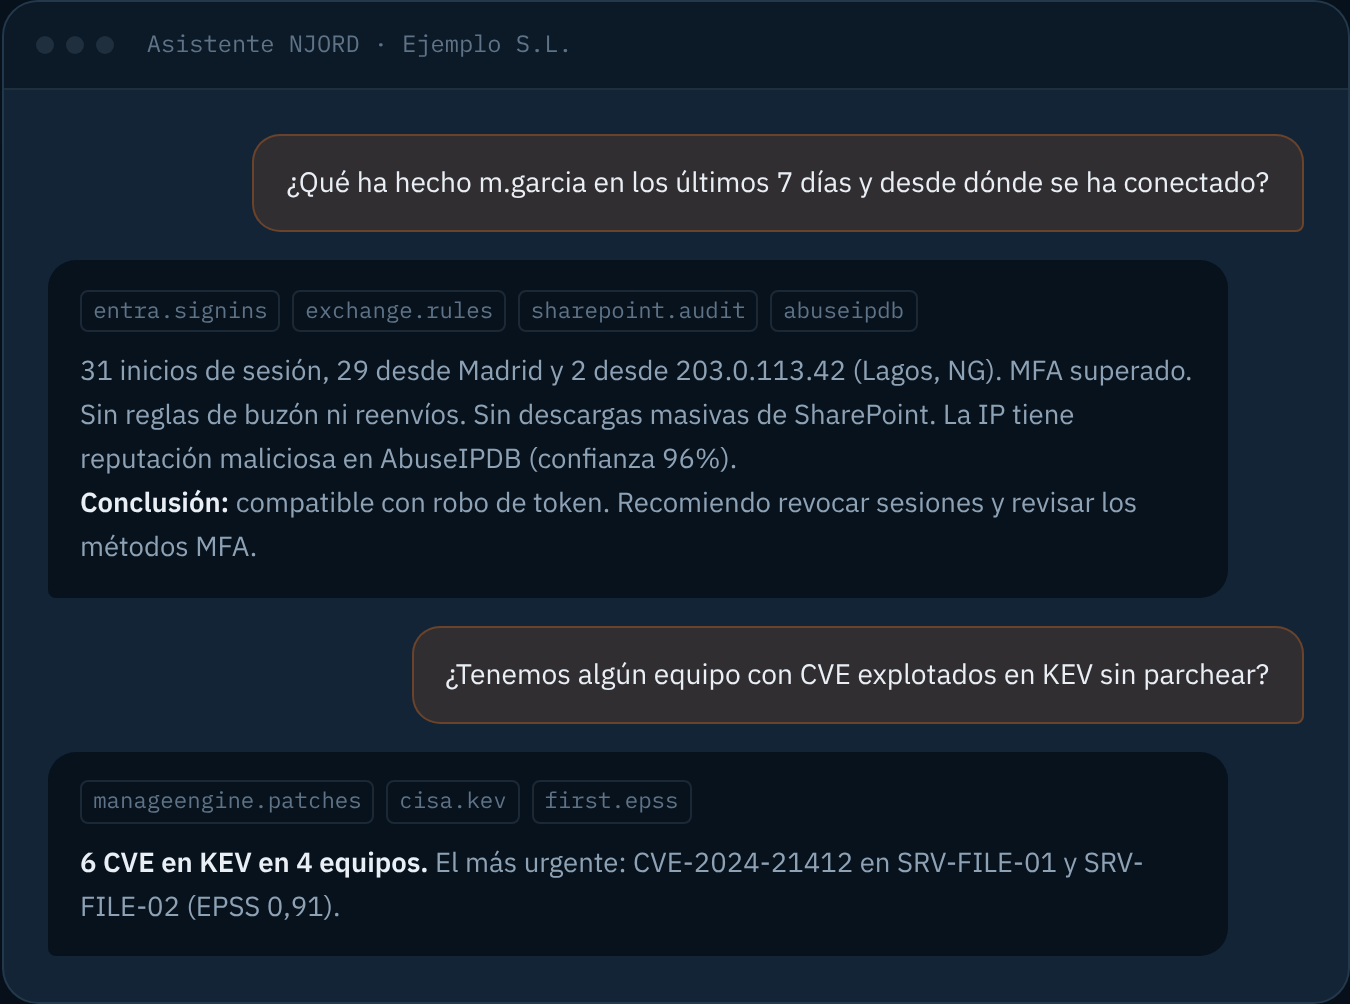
Ejemplos ilustrativos con datos ficticios.
Capacidades
Detección, forense y protección del dato en un solo servicio.
Detección continua
- Amenazas críticas y altas del EDR
- Fuerza bruta en Microsoft 365 y controladores de dominio
- Inicios de sesión de riesgo (viaje imposible, países no habituales, IP de hosting y VPN)
- Cambios sensibles en el directorio
- Kerberoasting, phishing e impersonación
Investigación y forense, incluidos en el precio
- Forense de usuario en Microsoft 365
- Rastreo de correo hacia dominios externos
- Telemetría profunda del endpoint
- Hunting con KQL sobre Defender XDR
Vulnerabilidades priorizadas por explotación real
- Cruce con CISA KEV y EPSS
- Superficie externa semanal
- Cobertura del EDR
- Salud de integraciones
DLP y trazado de documentos
Sobre tus etiquetas de confidencialidad de Microsoft Purview, sin agentes adicionales.
| 12-sep | Creado en SharePoint | Esperado |
| 18-sep | Adjunto a cliente | Esperado |
| 29-sep | Copiado a USB 23:48 | Revisar |
| 02-oct | Enviado a correo personal en CCO | Alerta al SOC |
Dark web y exposición
- Credenciales filtradas
- Infostealers
- Cruce con tu directorio
- Dominios parecidos registrados para suplantarte
Integraciones
Conexión por API. Solo lectura por defecto.
EDR / XDR
- SentinelOne
- CrowdStrike Falcon
- Defender for Endpoint
- FortiEDR
- Elastic Defend
- Cynet
SIEM y telemetría
- Wazuh
- Zeek
- Suricata
- Sysmon
- Active Directory
- CEF a Splunk
Nube e identidad
- Microsoft 365
- Entra ID
- Defender XDR
- Exchange Online
- Purview
- Intune
- M365 Copilot
Red, NDR y correo
- Darktrace
- Darktrace/EMAIL
- Cisco Meraki
- Cloudflare
- Sondas propias
Vulnerabilidades y parches
- ManageEngine Endpoint Central
- CISA KEV
- EPSS
- NVD
Inteligencia y superficie externa
- VirusTotal
- AbuseIPDB
- Hybrid Analysis
- Shodan
- ipinfo
- Emerging Threats
¿Tu herramienta no está en la lista? Si tiene API, se integra.
Seguridad y gobierno
Los mismos principios que pedimos a nuestros clientes.
- Zero Trust
- Solo lectura por defecto; multi-tenant aislado
- Registro
- Auditoría completa de consultas, usuarios y resultados
- Ejecución
- Acciones sobre endpoints con confirmación humana
- Autonomía
- La IA analiza y propone; la contención sigue el runbook
- Corrección
- Vulnerabilidades priorizadas con CISA KEV y EPSS
IA híbrida
Servidor GPU dedicado. Ningún dato de cliente sale a un tercero.
- Validación humana de cada alerta
- Investigación y forense incluidos en el precio
- Contención según el runbook acordado
- Informe semanal y revisión mensual
- Alta en días con tus herramientas actuales
Contacto
Pruébalo con tus propias herramientas.
Una demostración o PoC sobre tu EDR, tu Microsoft 365 y tu red. Sin instalar nada y con datos que ya conoces.